技术调查报告
作者:7471 | 调查分析与数据核验:OpenCode(MiniMax M3.1 Flash)
本文对国家互联网应急中心(CNCERT)于 2026 年 10 月 20 日发布的《关于中国境外自治域 AS 402425 恶意篡改部分 DNS 解析数据的调查报告》所涉技术事实进行独立核验与补充分析,重点考察三个问题:一、攻击者实施流量劫持所采用的 BGP 路由宣告构造方式;二、该构造方式为何能够规避 RPKI 路由原点验证;三、攻击过程中 DNS 解析应答被篡改的具体路径与影响范围。
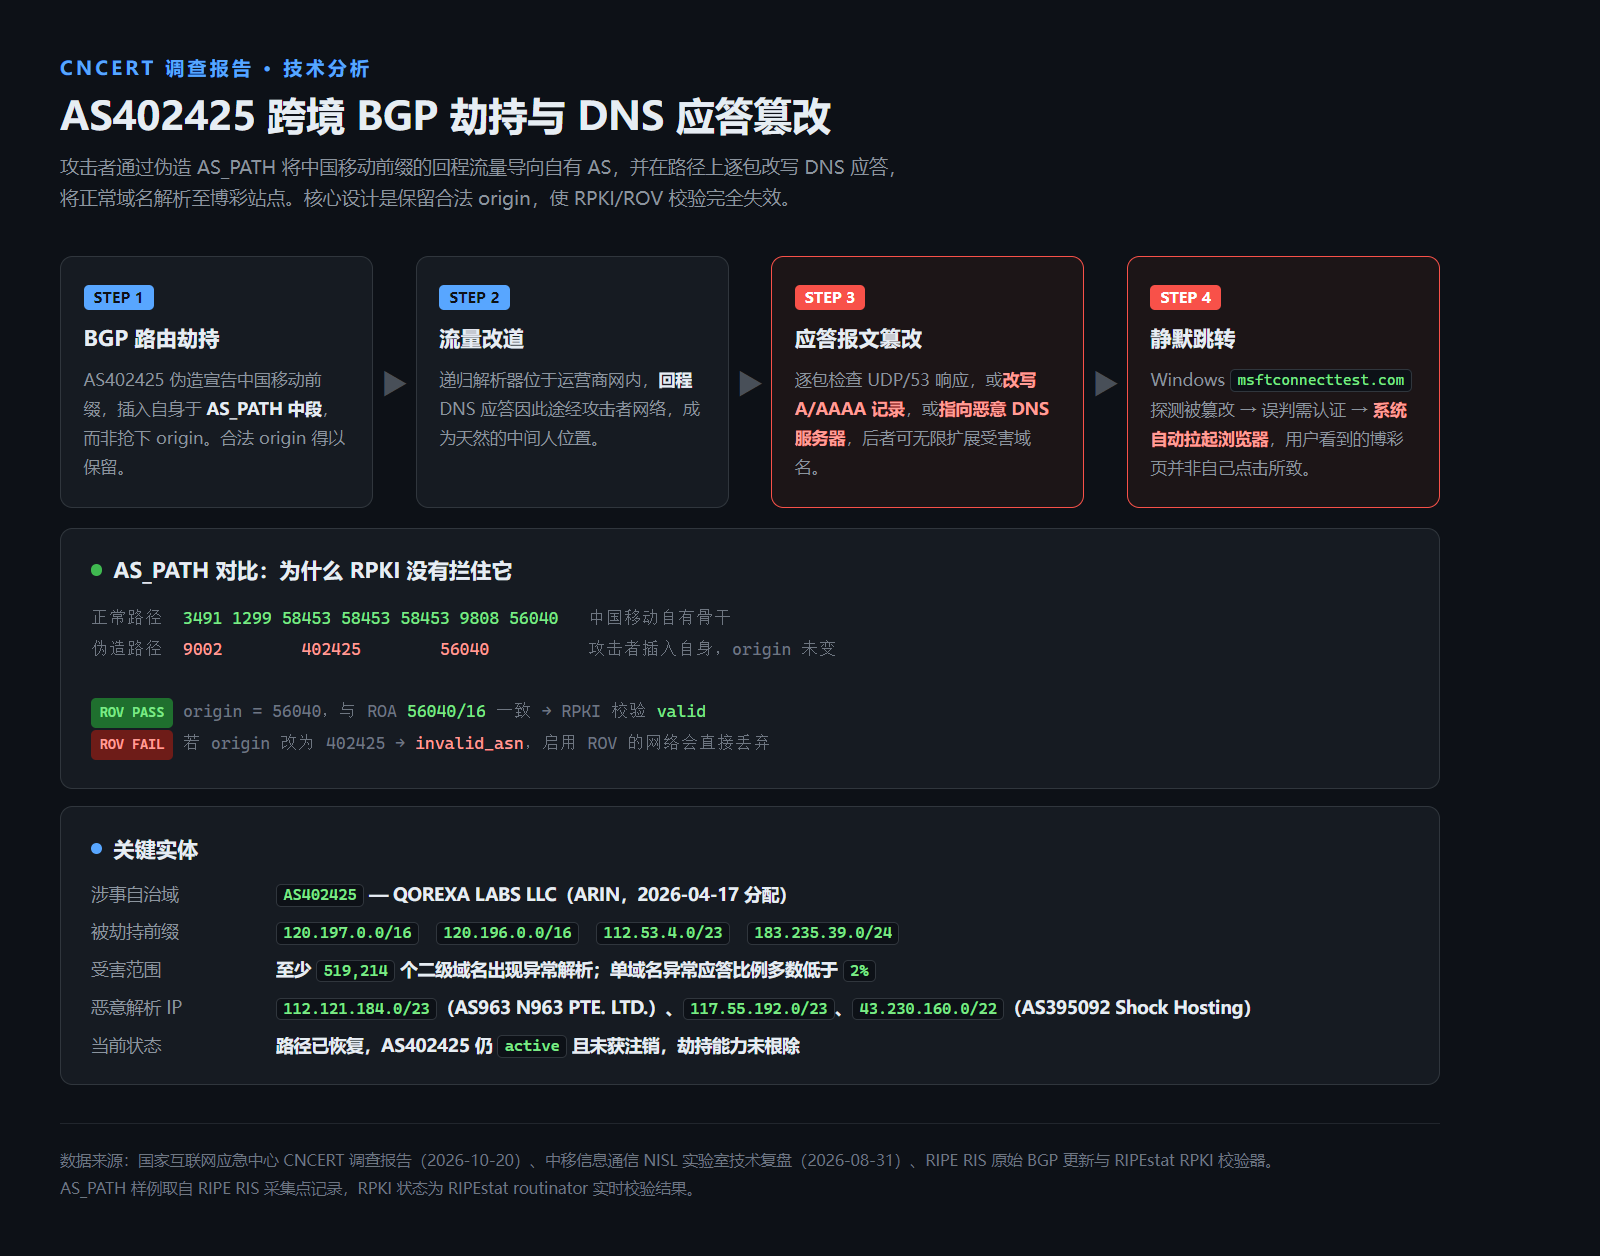
本报告的核心发现是:攻击者未以自身自治域作为被劫持前缀的宣告原点,而是保留受害者真实 origin AS,将自身插入 AS_PATH 中段。该构造使相关路由宣告能够通过 RPKI 校验,因而对启用 ROV(Route Origin Validation)的网络同样有效。此点未在原报告中展开,是本次核验的主要增量。
摘要
2026 年 7 月至 8 月,中国云南、贵州、四川等地部分中国移动宽带用户反映,接入 Wi-Fi 后浏览器自动打开并跳转至博彩网站。运营商初步处置后,用户侧现象得到抑制,但攻击者控制的技术能力未被消除,风险未获根治。
中移信息通信 NISL 实验室于 2026 年 8 月 31 日发布的技术复盘报告,以及 CNCERT 于 2026 年 10 月 20 日发布的调查报告,均将事件成因归结为两个环节的叠加:其一为 BGP 路由劫持,其二为 DNS 解析应答篡改。公开分析文献在描述第二环节时多停留于结论层面,即"篡改了解析数据",对其实现方式、可行性条件及规避手段缺乏展开。
本报告通过直接查询 RIPE RIS 采集的原始 BGP 更新记录、ARIN 与 RIPE 区域互联网注册管理机构(RIR)的注册数据库、以及 RPKI 路由原点验证的实时校验结果,对上述环节进行技术还原。核验对象与主要发现如下:
- 劫持手段:经 AS_PATH 中段插入实施,2026 年 7 月 9 日至 12 日期间 RIPE RIS 记录显示,
120.197.0.0/16共出现 199 条不同 AS_PATH,其中约半数包含 AS 402425; - 规避机制:以 AS56040 为 origin 的宣告经校验判定为
valid,以 AS402425 为 origin 则判定为invalid_asn,证实攻击构造的目的在于使宣告通过 ROV 校验; - 影响范围:至少 519,214 个二级域名出现异常解析记录,单域名异常应答比例多数低于 2%;
- 处置状态:截至 2026 年 10 月 21 日,被劫持前缀的 AS_PATH 已恢复常态,AS 402425 仍处于
active状态且未获注销。
一、调查方法与信源
本报告的分析工作于 2026 年 10 月 20 日至 21 日期间完成,采用下列信源与方法。
1.1 官方信源
国家互联网应急中心微信公众号于 2026 年 10 月 20 日发布《关于中国境外自治域 AS 402425 恶意篡改部分 DNS 解析数据的调查报告》,CNCERT 官网于同日 21:44 补发同题页面。中移信息通信 NISL 实验室于 2026 年 8 月 31 日发布《浏览器跳转背后:我国西南部跨境 BGP 与 DNS 劫持事件追踪与复盘》。上述两份文件构成事实基线,其中 NISL 报告早于官方通报两个月,系基于 BGP 路由记录与 DNS 解析日志的独立复现,其数据可与官方结论互为印证。
1.2 技术核验手段
为独立验证官方结论并还原攻击实现细节,本报告直接检索以下数据源:
| 数据源 | 用途 |
|---|---|
| RIPE RIS 采集器原始 BGP 更新 | 提取事件窗口内的 AS_PATH 实际取值,统计异常路径占比 |
RIPEstat routing-history | 追溯前缀的 origin AS 变迁,识别宣告主体变化 |
RIPEstat rpki-validation(routinator) | 对指定 origin AS 与前缀组合执行 RPKI 校验,取得判定结果 |
| ARIN RDAP / RIPE DB | 查询自治域与地址空间注册信息、维护者及对象状态 |
| RADB IRR 查询 | 检索攻击者注册的 route 对象与 AS-SET |
| PeeringDB / bgp.tools / IPinfo / host.io | 互联关系、宣告前缀集合与站点托管信息交叉印证 |
1.3 方法可靠性说明
在执行 RPKI 校验查询时,本报告设置了对照样本(8.8.8.0/24 与 AS15169,预期结果 valid)以确认查询方法与端点行为正确,校验结果具有可重复性。所有 AS_PATH 样例均直接摘自 RIS 采集记录,未经人工改写。
二、事实认定
2.1 官方认定的事实
根据 CNCERT 报告,事件涉及两个攻击环节。
第一环节为通过宣告虚假路由劫持流量。报告原文载明:
攻击者在互联网路由注册库注册虚假源地址前缀和虚假自治域集合,利用其控制的自治域发布虚假源地址前缀和虚假短路径,对中国境内部分流量进行劫持。
第二环节为篡改被劫持流量中的 DNS 解析数据,报告列举两种具体手法:
一是将 DNS 解析值直接修改为博彩网站地址;二是将 DNS 解析值指向恶意 DNS 服务器地址,用户向恶意 DNS 服务器请求域名解析时会返回博彩网站地址。
就"篡改 DNS 解析数据"一语,需作明确界定:本事件中该行为并非指入侵并修改特定 DNS 服务器的解析记录,而是指在网络传输路径上实施报文改写。本报告后续分析均基于后者。
2.2 第二环节手法的技术含义
上述第二种手法在工程实现上的意义值得单独指出:一旦应答报文中的 A 记录被改写为攻击者控制的 DNS 服务器地址,后续查询均由该服务器应答,受害域名的范围不再受限于预先硬编码的名单,可随攻击者意愿扩展。此项特征与本报告在第三节验证的路径改道能力相结合,构成攻击规模得以放大的技术前提。
三、AS_PATH 构造方式的技术核验
本节为本报告的核心核验内容。
3.1 通行做法的失效条件
常规的 BGP 前缀劫持做法为:攻击者以自身 AS 宣告受害者的前缀,此时宣告原点(origin)即为攻击者的 AS。此种构造在当前网络环境下已难以奏效——凡启用 ROV 的网络,RPKI 校验会将该宣告判定为 invalid_asn 并予以丢弃。攻击能否成立,取决于宣告能否通过网络侧的过滤策略。
3.2 实际观测到的 AS_PATH 形态
本报告检索 RIPE RIS 于 2026 年 7 月 9 日至 12 日期间采集的 120.197.0.0/16 宣告记录,提取到 199 条互不相同的 AS_PATH,其中约半数包含 AS 402425。典型样例如下:
正常路径  3491 1299 58453 58453 58453 9808 56040   ← 中国移动自有骨干
伪造路径  9002              402425        56040    ← 攻击者插入自身,origin 未变
伪造路径  6939              402425        56040
伪造路径  142271            402425        56040
伪造路径  24482            402425        56040    ← 11 个采集点同时记录
伪造路径  3303 6939         402425        56040
各路径末位均为 56040(CMNET-GuangDong-AP,广东移动),无一例以 AS 402425 为 origin。同时,RIPEstat 的 routing-history 查询结果显示,120.197.0.0/16、112.53.4.0/23、183.235.39.0/24 在事件期间内的 origin AS 始终为 AS 56040 或 AS 9808,未出现以 AS 402425 为 origin 的宣告。
3.3 RPKI 校验的对照实验
为确认该构造的规避效果,本报告就同一前缀、两种候选 origin 分别执行 RPKI 校验,结果如下:
| 前缀 | origin = AS56040 | origin = AS402425 |
|---|---|---|
120.197.0.0/16 |
valid | invalid_asn |
112.53.4.0/23 |
valid | invalid_asn |
183.235.39.0/24 |
valid | — |
上述结果表明:若以 AS 402425 作为 origin,启用 ROV 的网络将丢弃该宣告,攻击不具备可行性;而保留 origin 为 AS 56040、仅伪造中间路径段时,RPKI 判定为 valid。RPKI 校验的作用对象为 origin AS,不涉及 AS_PATH 完整路径的校验,故此构造不被该机制识别。
此项发现与一个可观测现象相互印证:全球 320 余个 RIS 采集点中约半数记录到了含 AS 402425 的路径。若相关宣告无法通过 ROV 校验,则其传播范围将受限,与观测结果不符。
3.4 认定
综合 AS_PATH 形态、origin 变迁记录与 RPKI 校验对照结果,本报告认定:攻击者实施劫持的技术手段为 AS_PATH 中段插入,其设计意图在于规避 RPKI/ROV 校验。CNCERT 报告所述"发布虚假源地址前缀和虚假短路径",在技术实现层面即体现为此种构造。
四、DNS 应答篡改的实施路径
中国移动用户的递归解析器部署于运营商网络内部。解析请求需出境至根服务器、顶级域服务器及权威服务器,应答报文再循原路返回境内。劫持运营商自有前缀后,上述回程应答报文的转发路径随之改变,攻击者节点因而处于应答流量的传输路径之上,具备实施报文改写的条件。
NISL 实验室报告对机理的表述与之一致:
部分由境外返回国内的域名解析流量因为异常出现的 BGP 路由宣告,被劫持至攻击者所在的网络;攻击者利用这个机会将途中的 DNS 应答进行了篡改,最终导致用户收到错误的 DNS 应答并访问错误的网站。
关于响应模式,NISL 报告记述:
域名解析日志显示,异常 DNS 应答中的地址高度集中在 112.121.184.0/23 网段。
该观测与 CNCERT 公布的恶意 IP 清单相互印证,详见第五节。报告并提及 2026 年 8 月 19 日广州移动访问 .me 顶级域权威服务器地址 199.253.60.1 时出现稳定异常、多个顶级域解析同时受影响,据此判断攻击者的干预范围已延伸至解析链路的更上游环节。
五、受害特征与影响范围
5.1 异常应答比例
NISL 报告的抽样统计显示,就单一域名而言,异常响应比例多数低于 2%,即同一域名的大部分查询返回正确结果,仅少数被改写。该比例设定使受影响用户在主观上难以察觉异常,同时使抽样检测手段难以有效捕获,客观上为攻击的持续实施提供了掩护条件。
即便如此,累计影响仍达相当规模:至少 519,214 个二级域名出现异常解析记录。
5.2 目标选择特征
受劫持域名涵盖普通网站、软件更新、证书状态查询、CDN 调度、反垃圾邮件黑名单及自动发现域名等各类别,未见针对特定类型的选择性筛选。NISL 报告所列样例:
| 二级域名 | 类别 | 受劫持时段 |
|---|---|---|
| wifi.com | Wi-Fi 万能钥匙 | 07-25 至 07-26 |
| tingyun.com | 听云 | 07-25 至 07-26 |
| ppsimg.com | 爱奇艺(原 PPS) | 07-18 至 07-27 |
| wkanx.com | Wi-Fi 万能钥匙 | 07-25 至 07-26 |
| avlyun.com | 安天科技 | 07-18 至 07-27 |
| tongren.gov.cn | 铜仁市人民政府 | 07-25 至 07-26 |
其中包含政务域名与反垃圾邮件黑名单域名,意味着基于域名信誉的过滤机制在事件期间同样处于失效状态。
5.3 浏览器自动弹出的技术成因
用户反馈中"浏览器自行打开"的现象,NISL 报告给出了明确的机制解释:
Windows 设备接入网络时,会自动访问 www.msftconnecttest.com,检测当前网络是否已经连通。正常情况下,这个过程在后台完成;但如果这个域名的 DNS 应答被攻击者篡改,系统会认为当前网络需要登录或认证,于是自动打开浏览器,用户便看到了赌博网站。
据此可确认,该现象并非用户主动访问或误触所致,而是操作系统连通性探测机制因解析结果被篡改而触发的自动行为。此项认定对后续的用户处置建议具有直接意义:受影响用户并未做出任何主动操作,责任不应归因于用户行为。
5.4 恶意解析地址归属

CNCERT 公布的 19 个恶意 IP 全部落入三个网段,与 NISL 报告"异常 DNS 应答中的地址高度集中在 112.121.184.0/23 网段"的观察一致。本报告对三个网段的注册信息查询结果如下:
| 网段 | 注册主体 | IP 数量 |
|---|---|---|
112.121.184.0/23 |
AS963 N963 PTE. LTD.(中国台湾地区) | 12 |
117.55.192.0/23 |
AS395092 Shock Hosting LLC | 2 |
43.230.160.0/22 |
AS395092 Shock Hosting LLC | 5 |
六、涉事主体技术特征
AS 402425 的注册信息(ARIN 官方记录):
| 项 | 内容 |
|---|---|
| 名称 | QOREXA LABS LLC(PeeringDB 别名 QOREXA LABS LLC APC) |
| ARIN handle | 组织 QLL-8;AS AS402425(as-name QLL-AS-001) |
| 注册地址 | 31B OCEAN AVENUE, Ocean City, NJ 08226, USA |
| 组织注册日 | 2026-04-09 |
| AS 分配日 | 2026-04-17 |
| 联系人 | Christopher Quinn,兼任 admin / tech / abuse,[email protected] |
| 状态 | active,未获注销 |
该主体官网 qorexa-labs.com 自述业务为"社区驱动的虚拟世界",产品线包含区块链多人对战 Play-to-Earn 游戏、加密货币兑换应用与移动钱包,即 CNCERT 通报所称"经营比特币相关业务"。本报告就该主体的基础设施构成核查出以下特征:
-
- 注册地址位于新泽西州 Ocean City(一处虚拟地址与注册代理服务较为集中的滨海城镇),而联系人联系电话使用 310(洛杉矶)区号,二者存在地理分离;
-
- 其自有宣告前缀
2.27.171.0/24并非自有地址空间,RIPE 数据库显示该 inetnum 的 netname 为ipxo、状态为SUB-ALLOCATED PA,即经 IPXO 平台租赁取得;
- 其自有宣告前缀
-
- 官网服务器实际托管于 Evoxt(AS149440,马来西亚),Web 服务器标识为 Microsoft-IIS/8.5;
-
- RADB 中该 AS 的 aut-num 对象策略为
import: from AS-ANY accept ANY与export: to AS-ANY announce ANY,属不受限的 transit 策略;
- RADB 中该 AS 的 aut-num 对象策略为
-
- 该主体自行注册了 AS-SET
AS402425:AS-QLABS,成员包含AS402425与AS198474(RIPE 登记的 Stefan Stevanovic,2026-04-23 申请),对应 CNCERT 报告所述"在互联网路由注册库注册虚假源地址前缀和虚假自治域集合"。
- 该主体自行注册了 AS-SET
该主体自 2026 年 4 月 17 日获得自治域,至 7 月上旬发起劫持,间隔约两个半月。上述业务构成与基础设施分离特征,与"为实施跨境劫持而快速搭建的技术基础设施"具有一致性。惟须指出,CNCERT 通报未认定该主体的主观意图,本报告亦不作此认定;上述内容系基于技术特征的客观描述。
七、事件时序
| 时间 | 事件 | 核验来源 |
|---|---|---|
| 2026-04-09 / 04-17 | QOREXA LABS LLC 组织注册 / 获配 AS402425 | ARIN RDAP |
| 2026-04-30 | 首次以 AS402425 宣告 45.202.46.0/24 | RIPEstat routing-status |
| 2026-05-08 | 2.27.171.0/24 路由对象于 RADB / RIPE 建立 | RADB |
| 07-01 至 07-07 | 宣告 117.180.191.0/24、163.177.91.0/24、219.128.130.0/24,仅 60–130 个采集点可见 | RIPEstat routing-history |
| 07-10 | 首次劫持广东移动 120.197.0.0/16 | RIS bgp-updates |
| 07-16 起 | BGP 异常与 DNS 劫持同时进入持续期 | NISL 报告 |
| 07-18 / 07-21 | 两次大规模域名劫持;07-21 前后用户集中投诉 | NISL 报告 |
| 07-25 至 07-31 | 范围扩至 120.196.0.0/16、112.53.4.0/23,07-29 达峰 | NISL 报告 / RIS |
| 08-01 至 08-06 | 攻击暂停 | NISL 报告 |
| 08-18 至 08-19 | 复发,涉及粤浙苏移动共 23 个前缀;08-19 多个顶级域解析受影响 | RIS bgp-updates |
| 08-27 至 08-28 | 183.235.39.0/24 短暂出现,约 1–2 分钟恢复 | NISL 报告 |
| 2026-10-20 | CNCERT 发布调查报告 | CNCERT |
八、处置状态核验
截至本报告完成之日(2026 年 10 月 21 日),本报告查询所得状态如下:
-
- 被劫持前缀
120.197.0.0/16、112.53.4.0/23、183.235.39.0/24的现行 AS_PATH 中已不再出现 AS 402425,64 条活跃路径均恢复为58453 9808 56040形态;
- 被劫持前缀
-
- AS 402425 状态仍为
active,仍宣告2.27.171.0/24,未获 ARIN 注销;
- AS 402425 状态仍为
-
- bgp.tools 显示该 AS 下游仍包含 AS9808 中国移动骨干网与 AS24445 河南移动,即所需的客户关系未见解除;
-
- 官网
qorexa-labs.com自多个网络与公共代理访问均失败(TLS 握手失败或连接被重置),状态待确认。
- 官网
据此,路径层面的干扰已消除,但实施攻击所需的技术能力未被剥夺,攻击者具备在条件具备时重启同类活动的可能。
九、分析与讨论
9.1 对现有防御机制的评价
本次攻击之所以能够达成规模,与其所采用的构造方式直接相关——该方式明确指向规避 RPKI。相应地,仅依赖 RPKI/ROV 的防御方案在本案条件下不具备充分性。就防御层次而言,报告认为应包含以下要素:
-
- 路径校验而非仅原点校验。边界路由设备应对 AS_PATH 完整路径实施校验,剔除包含无业务依据的异常 AS 段的宣告。ROV 只验证 origin,本案已证明其可被规避;
-
- 邻接关系基线管理。建立主要自治系统之间的合法邻接关系基线,对无业务依据的新增邻接关系实施告警。此项与 IRR 校验共同构成对 AS_PATH 构造的抑制手段;
-
- 传输层加密的应用。递归解析侧采用支持 DNSSEC 校验或 DoH/DoT 的解析服务,可直接消除明文报文的可改写性;
-
- 异常检测的部署。对核心业务域名解析 IP 变化、DNS 应答报文异常、路由路径异常变更实施持续监测,确认劫持成立后向上游运营商申告以切断链路。
9.2 处置机制层面的缺口
除技术防御外,NISL 报告指出了一处更根本的制度性缺口:同类事件的处置效果高度依赖受害方在国际路由安全社区的举证行为。历史案例(如 2018 年 BitCanal/AS3266 劫持事件)中,受害方通过国际渠道公开举证,促使上游运营商集体断连,攻击方因此承受实质约束。本案事件未进入国际路由安全社区的视野,攻击方未因任何国际机制而受到约束。
此点亦可解释 CNCERT 本次公开报告并建议向区域互联网注册管理机构申请注销 AS 402425 的动因:在缺乏国际处置介入的条件下,单方面公布调查结果、确立技术事实并推动注册资源处置,是当前可行的救济路径。
十、结论
本报告就 AS 402425 事件的技术事实作出以下认定:
-
- 攻击者实施流量劫持所采用的手段为 AS_PATH 中段插入,保留受害者真实 origin AS,未以自身 AS 作为宣告原点;
-
- 该构造使相关宣告通过 RPKI 校验,因而对启用 ROV 的网络同样有效,规避了现行主流的路由劫持防御机制;
-
- DNS 应答篡改的实施位置为跨境回程路径,攻击者经由被劫持的运营商前缀处于应答报文传输路径之上,以报文改写方式实现解析结果替换;
-
- 事件影响面覆盖至少 519,214 个二级域名,异常应答经专门稀释处理以规避检测,用户侧"浏览器自动打开"现象系操作系统连通性探测机制受触发所致,非用户主动行为;
-
- 截至 2026 年 10 月 21 日,路径干扰已消除,但 AS 402425 未获注销,其技术能力未被剥夺,威胁未从根本解除。
十一、建议
11.1 面向注册与网络运营机构
建议区域互联网注册管理机构与 IP 地址交易平台对 AS 402425 予以核查处置;建议网络运营商在边界路由设备配置路由过滤策略并校验路由宣告,拒绝接收和删除包含 AS 402425 的路由条目;建议相关机构建立面向境外路由劫持事件的国际申诉渠道与牵头机制,并推动主要运营商实质性履行 MANRS 等国际倡议。
11.2 面向互联网平台
建议加强核心业务域名解析 IP 变化、DNS 应答报文异常及路由路径异常变更的监测;确认劫持成立后及时向上游运营商申告,要求处置异常路由宣告以切断劫持链路。
11.3 面向广大用户
沿用 CNCERT 通报所列三项措施:
-
- 使用经过验证的可信公共 DNS 服务,避免使用来源不明的 DNS 服务;
-
- 出现页面跳转恶意网站时,不点击页面内任何按钮与链接,不下载页面提供的程序,立即关闭网页并清理浏览器缓存;
-
- 保持终端操作系统与浏览器更新至最新版本,开启系统安全防护软件。
补充一项:因受影响用户系因系统机制被触发而非主动访问,在跳转页面内不应填写任何个人信息或绑定支付账户;已发生财产损失的,应及时向属地网安部门报案并留存证据。
参考来源
一、官方文件
-
- 国家互联网应急中心:《关于中国境外自治域 AS 402425 恶意篡改部分 DNS 解析数据的调查报告》,2026-10-20。官网版:cert.org.cn(微信公众号首发,官网版于同日 21:44 补发)
-
- 中移信息通信 NISL 实验室:《浏览器跳转背后:我国西南部跨境 BGP 与 DNS 劫持事件追踪与复盘》,2026-08-31。secrss.com/articles/93537
-
- 上述报告全文转载(含可复制的文字版 IP 表):secrss.com/articles/94872
二、媒体报道(内容与官方通报一致,择要列出)
-
- 央视新闻,2026-10-20 12:51:news.cctv.com
-
- 中国新闻网,2026-10-20 14:08:jwview.com
-
- 中国日报网,2026-10-20 14:00(来源央视新闻客户端):cn.chinadaily.com.cn
-
- IT之家(含可复制表格):ithome.com
-
- 联合早报(境外媒体):zaobao.com.sg
-
- 新京报(待核原文):bjnews.com.cn
三、本次核验使用的查询接口(全部可公开复现)
| 用途 | 接口 |
|---|---|
| BGP 原始更新(AS_PATH 证据) | stat.ripe.net/data/bgp-updates/data.json?resource=120.197.0.0%2F16&starttime=…&endtime=… |
| 前缀 origin 变迁 | stat.ripe.net/data/routing-history/data.json?resource=… |
| RPKI 校验 | stat.ripe.net/data/rpki-validation/data.json?resource=AS56040&prefix=120.197.0.0%2F16 |
| 前缀与 AS 归属 | stat.ripe.net/data/prefix-overview/data.json stat.ripe.net/data/as-overview/data.json |
| AS 可见性与宣告历史 | stat.ripe.net/data/routing-status/data.json?resource=AS402425 |
| ARIN 官方注册记录 | rdap.arin.net/registry/autnum/402425 |
| IRR 对象与 AS-SET | radb.net/query?keywords=AS402425 |
| 互联关系 | peeringdb.com/net/42450 bgp.tools/as/402425 |
| 地址与站点信息 | ipinfo.io/AS402425 host.io/qorexa-labs.com |
四、图示
图 1 由本文作者依据 CNCERT 报告与 RIPE RIS 记录绘制;图 2 为 CNCERT 官方表格,转载自其微信公众号。
十二、调查方法局限性与声明
本报告基于公开可得数据作出核验,存在以下固有局限:
-
- 公开 BGP 数据仅能证明"相关路径中存在 AS 402425"与"origin 保持为 AS 56040/9808"两项事实。攻击者如何具体构造出该路径——例如是否取得中国移动某一 BGP 会话、抑或在 AS-SET 中注册虚假客户关系后由上游代为宣告——公开数据不足以完全定论。本报告相应表述已限定在可证范围内。
-
- 事件窗口内的 DNS 解析日志未对外公开,第五节所述异常比例与域名分布数据引自 NISL 实验室报告,本报告未作独立复算。
-
- 涉事主体的主观意图未经任何官方认定,本报告不作推断,相关内容限于技术特征的客观描述。
-
- 网站托管与业务信息依据搜索引擎索引、host.io 记录及公开招聘信息交叉整理;该站点自报告完成时已无法正常访问,后续状态可能变化。
核查时点:2026 年 10 月 21 日(UTC+8)。本报告所述状态与数据均以该时点的查询结果为准,后续可能发生变化。
信源说明:第一、二、五、六、七节事实基线引自国家互联网应急中心 2026 年 10 月 20 日调查报告及中移信息通信 NISL 实验室 2026 年 8 月 31 日复盘报告;第三、四节的 AS_PATH 样例、RPKI 校验结果与注册信息为本次核验期间直接查询所得。

文章评论